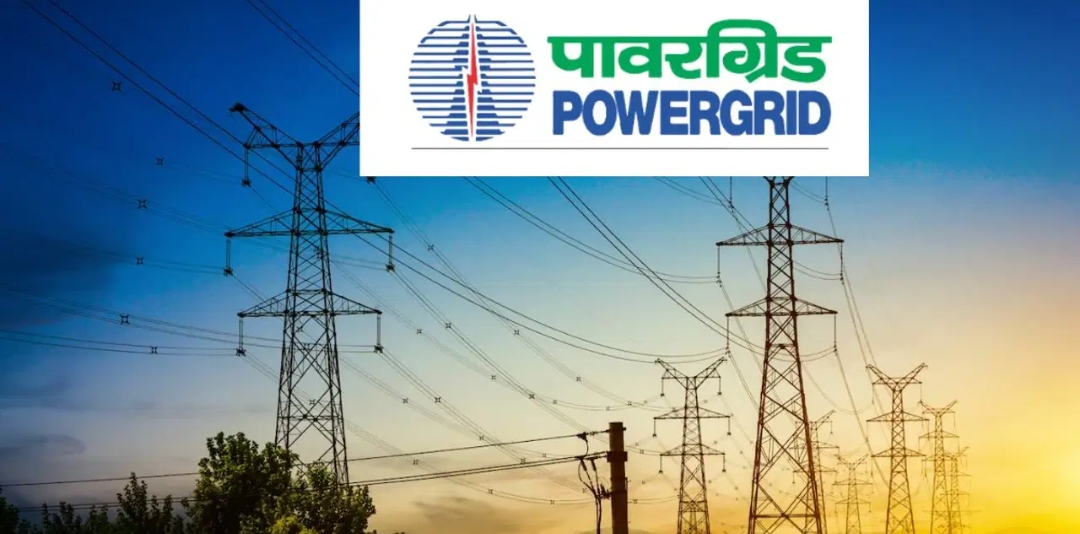
देश के दक्षिणी और पश्चिमी राज्यों को जोड़ने वाले मुख्य राष्ट्रीय पावर ग्रिड (National Power Grid) के सर्वरों पर देर रात हुए एक भीषण और परिष्कृत अंतरराष्ट्रीय साइबर हमले ने भारत की राष्ट्रीय सुरक्षा प्रणालियों के कान खड़े कर दिए हैं। साइबर सुरक्षा एजेंसियों (CERT-In) और कंप्यूटर इमरजेंसी रिस्पांस टीम ने तुरंत अलर्ट जारी करते हुए बताया कि विदेशी हैकर्स ने 'मैलवेयर' के जरिए पावर डिस्पैच केंद्रों के डिजिटल लोड-मैनेजमेंट सिस्टम को ठप्प करने की कोशिश की थी। यदि इस हमले को समय रहते न रोका जाता, तो देश के आठ प्रमुख राज्यों के बड़े शहर, अस्पताल, रेलवे नेटवर्क और रक्षा प्रतिष्ठान रातों-रात पूरी तरह अंधेरे में डूब जाते।
गृह मंत्रालय और राष्ट्रीय सुरक्षा परिषद (NSCS) ने इस साइबर स्ट्राइक की जांच के लिए तुरंत एक उच्चस्तरीय आपातकालीन टीम का गठन किया है। प्रारंभिक जांच रिपोर्टों से संकेत मिले हैं कि इस डिजिटल हमले के तार भारत के एक पड़ोसी देश द्वारा प्रायोजित राज्य-समर्थित हैकर समूहों (State-Sponsored Hacker Groups) से जुड़े हुए हैं। साइबर अपराधियों का मुख्य उद्देश्य भारत के संवेदनशील ऊर्जा बुनियादी ढाँचे (Critical Energy Infrastructure) में पैठ बनाकर देश में बड़े पैमाने पर आर्थिक और सामाजिक अराजकता फैलाना था।
इस घटना के बाद देश के सभी प्रमुख पावर ग्रिडों, परमाणु ऊर्जा संयंत्रों, रक्षा कमान केंद्रों और बैंकिंग सर्वर्स पर 'साइबर रेड अलर्ट' जारी कर दिया गया है। भारत के पावर ग्रिड कॉरपोरेशन ने अपने सभी डिजिटल नियंत्रण तंत्रों को मुख्य इंटरनेट नेटवर्क से अलग (Air-Gapped) कर दिया है, ताकि किसी भी बाहरी वायरस या हैकिंग प्रयास को रोका जा सके। इस त्वरित और तकनीकी मुस्तैदी के कारण देश की बिजली आपूर्ति पर कोई असर नहीं पड़ा, लेकिन इस प्रयास ने भारत के डिजिटल सुरक्षा तंत्र के सामने मौजूद खतरों की भयावहता को उजागर कर दिया है।
भारतीय परिप्रेक्ष्य में, यह साइबर हमला केवल बिजली आपूर्ति ठप्प करने की साजिश नहीं है, बल्कि यह भारत के तेजी से बढ़ते आर्थिक और तकनीकी आधार पर सीधा प्रहार है। भारत जब अपने 'डिजिटल इंडिया' अभियान और 'स्मार्ट ग्रिड' इंफ्रास्ट्रक्चर को मजबूत कर रहा है, तब इस तरह की गुप्त डिजिटल घुसपैठ देश की राष्ट्रीय सुरक्षा के लिए पारंपरिक युद्ध से भी ज्यादा खतरनाक साबित हो सकती है। दुश्मन देश अब सीमा पर गोलियां चलाने के बजाय माउस के एक क्लिक से भारत की अर्थव्यवस्था की रीढ़ तोड़ने का प्रयास कर रहे हैं।
इस नए अदृश्य खतरे का मुकाबला करने के लिए भारत सरकार ने अपनी 'राष्ट्रीय साइबर सुरक्षा रणनीति' को और अधिक आक्रामक बनाने का फैसला किया है। भारतीय रक्षा बल अब अपनी खुद की 'डिफेंस साइबर एजेंसी' (DCA) को मजबूत कर रहे हैं, जो न केवल दुश्मन के हमलों को विफल करेगी, बल्कि आवश्यकता पड़ने पर दुश्मन के साइबर नेटवर्क पर जवाबी हमला (Counter-Cyber Strike) करने में भी पूरी तरह सक्षम है। स्वदेशी साइबर सुरक्षा सॉफ्टवेयर और एआई-संचालित फ़ायरवॉल का निर्माण अब भारत की प्राथमिकता बन गया है।
सामरिक और कूटनीतिक स्तर पर, भारत ने इस घटनाक्रम को अंतरराष्ट्रीय मंचों पर उठाने का मन बना लिया है। भारत ने स्पष्ट किया है कि किसी भी देश के क्रिटिकल इंफ्रास्ट्रक्चर पर साइबर हमला 'संप्रभुता का उल्लंघन' और 'युद्ध की अप्रत्यक्ष कार्रवाई' माना जाएगा। भारत का यह कड़ा और निर्भीक रुख यह दिखाता है कि वह अपनी डिजिटल संप्रभुता और नागरिकों की सुरक्षा की रक्षा के लिए हर स्तर पर पूरी मुस्तैदी से तैयार है।
#NationalPowerGrid #CyberAttackAlert #CERTIn #DigitalIndiaSecurity #CriticalInfrastructure #IndiaDefense #GeopoliticsNews #CyberWarfareIndia